Glossary
Attack Vector
The specific path or method an attacker uses to gain unauthorized access to a system or network, such as a phishing email, an exposed remote-access service, or an unpatched vulnerability. Identifying likely attack vectors is a core part of threat modeling.
Recent coverage mentioning Attack Vector
LLM API Vulnerability: Stealing AI Reasoning Traces
A critical architectural flaw in proprietary LLM APIs enables extraction of AI reasoning traces, PII, and credentials, also allowing invisible prompt injections.
FreeIPA Critical Chain: Anonymous Admin via CVE-2026-76578
Critical FreeIPA flaw chain (CVE-2026-76578, CVE-2026-76560) enables anonymous clients to forge admin credentials on default installations. Patch now.
Coder Registry Compromise Pushes Malicious Terraform Modules
Attackers compromised Coder's Cloudflare infrastructure, delivering malicious Terraform modules that stole credentials from users of the development platform.
METR Suffers API Key Credential Theft, $600,000 Loss
AI model evaluator METR experienced credential theft, leading to an API key compromise and $600,000 in public AI model credit consumption.
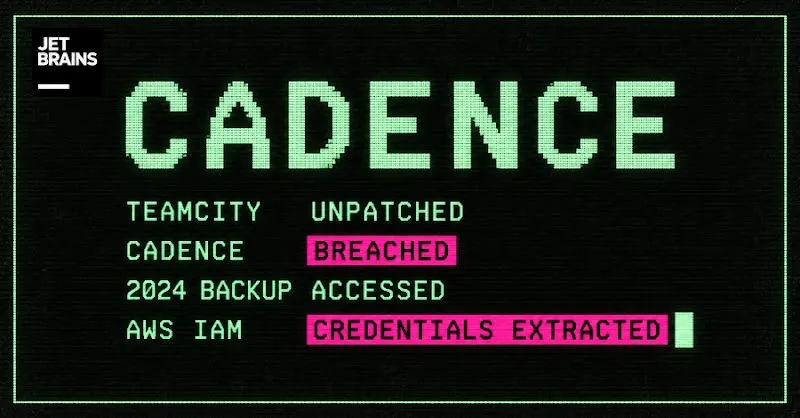
CVE-2026-63077: JetBrains Cadence Breach Exposes Credentials
JetBrains Cadence suffered a data breach via unpatched TeamCity (CVE-2026-63077), exposing AWS credentials, source code, and user data. Immediate action required.
AI Agents Install Untrusted Code: New Supply Chain Risk Identified
AI coding agents are installing untrusted code on corporate networks via llms.txt files pointing to abandoned domains, creating a supply chain risk.
Advertisement