Glossary
CVSS
Common Vulnerability Scoring System — A numerical scoring framework (0-10) for assessing the severity of security vulnerabilities.
Recent coverage mentioning CVSS
MikroTik RouterOS Critical Flaws Chained to Hack Routers
Critical vulnerabilities in MikroTik RouterOS, including CVE-2026-67276 and CVE-2026-86060, are actively exploited to gain full control of routers. Patch immediately.
FreeIPA Critical Chain: Anonymous Admin via CVE-2026-76578
Critical FreeIPA flaw chain (CVE-2026-76578, CVE-2026-76560) enables anonymous clients to forge admin credentials on default installations. Patch now.
CVE-2026-59346: VMware Workstation & Fusion RCE Patch
Broadcom patches critical arbitrary code execution flaws (CVE-2026-59346, CVE-2026-59347) in VMware Workstation and Fusion, impacting host systems from compromised VMs.
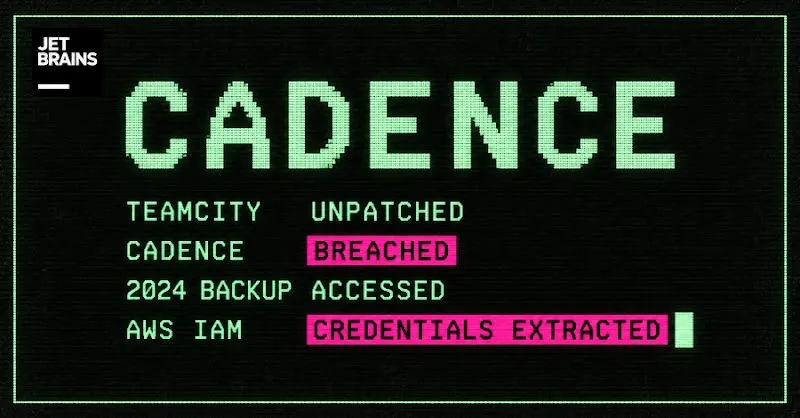
CVE-2026-63077: JetBrains Cadence Breach Exposes Credentials
JetBrains Cadence suffered a data breach via unpatched TeamCity (CVE-2026-63077), exposing AWS credentials, source code, and user data. Immediate action required.
CVE-2026-73749: HPE ArubaOS-CX RCE Flaw Patched
HPE patches a critical remote code execution flaw, CVE-2026-73749, in ArubaOS-CX switches. Unauthenticated attackers can exploit a buffer overflow.
Critical Cisco Nexus 9000 RCE (CVE-2026-20212) & IOS XR Hardening
Cisco addresses a critical RCE flaw (CVE-2026-20212) in Nexus 9000 switches, alongside significant IOS XR hardening updates.
Advertisement